
Kemudahan anda adalah tujuan kami. You Name it, We'll bring it!
Kami hadir sebagai partner yang fokus memberikan solusi bagi kebutuhan teknologi dan performance management bisnis anda.

Our Services
Solusi yang kami tawarkan untuk anda
Modern Web App
Webiste company profile, landing page, atau fullstack web app? Kami akan membantu membuatnya untuk anda dengan tech stack yang modern dan tampilan yang apik.
Penetration Testing
Penetration Test (PENTEST) untuk mengevaluasi keamanan webiste, memberikan solusi perbaikan "hole" yang mungkin ditemukan agar keamanan anda menjadi lebih baik.
Internet of Things
Segala sesuatu dapat terhubung dan dikendalikan melalui jaringan internet. Salah satu produk unggulan IoT kami adalah Smart Laundy munggunakan QR payment.
Training for IT
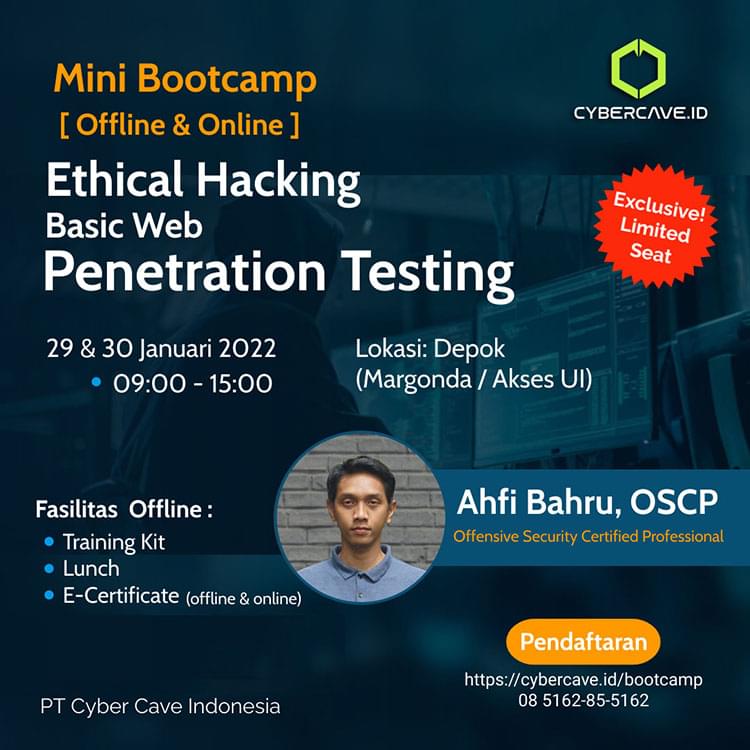
Kami menyediakan Trainer yang sudah memiliki Sertifikasi Internasional untuk memberikan pelatihan Basic Digital Forensic dan Basic Web Hacking/ Penetration Testing.
Training for Non IT
Training Cyber Security Awareness for Non-IT: Karyawan yang bekerja di IT maupun non-IT perlu diedukasi Cyber Security Awareness demi keamanan aset perusahaan.
HR Consultant
Indikator kinerja serta beban kerja pada karyawan harus diperhitungkan secara tepat sehingga tujuan perusahaan maupun organisasi dapat tercapai lebih optimal.

Meet Our Clients
Kami melayani mereka dan mereka bahagia
Events
Kegiatan dan partisipasi Cybercave


Why Choose Us
Komitmen Kami untuk Anda

Berpengalaman
Dengan pengalaman 10 tahun kami percaya diri terhadap produk dan layanan yang kami berikan.

Profesional
Berkapasitas memberikan hasil dan pelayanan yang sesuai dengan apa yang client harapkan.
Amanah
Layanan terbaik merupakan hal yang wajib kami tunaikan, karena itu merupakan hak client.
FAQ
Pertanyaan yang sering diajukan
Apakah penting melakukan Pentest(Penetration Testing)?
Ya, melakukan pentest atau penetration testing sangat penting untuk organisasi yang ingin melindungi sistem dan data mereka dari serangan siber.
Pentest adalah proses pengujian sistem atau aplikasi dengan mencoba memanfaatkan kerentanan yang ada dalam sistem tersebut, seolah-olah dijalankan oleh penyerang yang berusaha merusak atau mencuri informasi.
Pentest adalah proses pengujian sistem atau aplikasi dengan mencoba memanfaatkan kerentanan yang ada dalam sistem tersebut, seolah-olah dijalankan oleh penyerang yang berusaha merusak atau mencuri informasi.
Apa benefit bagi perusahan yang melakukan Pentest?
Perusahaan yang melakukan pentest atau penetration testing dapat memperoleh beberapa manfaat atau benefit, antara lain:
1. Identifikasi kerentanan: Pentest dapat membantu mengidentifikasi kerentanan dan celah keamanan pada sistem atau aplikasi perusahaan yang dapat dimanfaatkan oleh penyerang. Dengan mengetahui kerentanan ini, perusahaan dapat mengambil tindakan perbaikan yang diperlukan untuk mencegah serangan siber yang tidak diinginkan.
2. Meningkatkan keamanan: Dengan melakukan pentest secara berkala, perusahaan dapat mengevaluasi keamanan sistem mereka dan meningkatkan kebijakan keamanan yang ada untuk melindungi sistem dan data mereka dari serangan siber. Hal ini dapat membantu perusahaan untuk menjaga kepercayaan pelanggan, karyawan, dan stakeholder lainnya.
3. Menjaga kepatuhan: Beberapa regulasi atau standar keamanan, seperti PCI DSS, HIPAA, dan ISO 27001, mengharuskan perusahaan untuk melakukan pentest secara berkala. Dengan mematuhi persyaratan ini, perusahaan dapat memastikan bahwa mereka memenuhi standar keamanan yang ditetapkan dan tidak melanggar aturan hukum yang berlaku.
4. Menjaga reputasi: Dalam era digital yang semakin maju, reputasi perusahaan dapat hancur dalam hitungan detik jika terjadi pelanggaran data atau serangan siber. Dengan melakukan pentest secara teratur, perusahaan dapat memastikan bahwa sistem mereka aman dan dapat diandalkan, sehingga mengurangi risiko terjadinya pelanggaran data dan kerusakan reputasi.
5. Menghemat biaya: Meskipun biaya untuk melakukan pentest mungkin terlihat mahal, biaya untuk memperbaiki kerusakan akibat serangan siber akan jauh lebih mahal. Dengan melakukan pentest secara teratur, perusahaan dapat mengidentifikasi dan memperbaiki kerentanan sebelum terjadi serangan siber yang dapat merugikan perusahaan secara finansial dan reputasi.
Dengan demikian, pentest dapat membantu perusahaan untuk meningkatkan keamanan sistem dan data mereka, menjaga reputasi, mematuhi persyaratan hukum, serta menghemat biaya dalam jangka panjang.
1. Identifikasi kerentanan: Pentest dapat membantu mengidentifikasi kerentanan dan celah keamanan pada sistem atau aplikasi perusahaan yang dapat dimanfaatkan oleh penyerang. Dengan mengetahui kerentanan ini, perusahaan dapat mengambil tindakan perbaikan yang diperlukan untuk mencegah serangan siber yang tidak diinginkan.
2. Meningkatkan keamanan: Dengan melakukan pentest secara berkala, perusahaan dapat mengevaluasi keamanan sistem mereka dan meningkatkan kebijakan keamanan yang ada untuk melindungi sistem dan data mereka dari serangan siber. Hal ini dapat membantu perusahaan untuk menjaga kepercayaan pelanggan, karyawan, dan stakeholder lainnya.
3. Menjaga kepatuhan: Beberapa regulasi atau standar keamanan, seperti PCI DSS, HIPAA, dan ISO 27001, mengharuskan perusahaan untuk melakukan pentest secara berkala. Dengan mematuhi persyaratan ini, perusahaan dapat memastikan bahwa mereka memenuhi standar keamanan yang ditetapkan dan tidak melanggar aturan hukum yang berlaku.
4. Menjaga reputasi: Dalam era digital yang semakin maju, reputasi perusahaan dapat hancur dalam hitungan detik jika terjadi pelanggaran data atau serangan siber. Dengan melakukan pentest secara teratur, perusahaan dapat memastikan bahwa sistem mereka aman dan dapat diandalkan, sehingga mengurangi risiko terjadinya pelanggaran data dan kerusakan reputasi.
5. Menghemat biaya: Meskipun biaya untuk melakukan pentest mungkin terlihat mahal, biaya untuk memperbaiki kerusakan akibat serangan siber akan jauh lebih mahal. Dengan melakukan pentest secara teratur, perusahaan dapat mengidentifikasi dan memperbaiki kerentanan sebelum terjadi serangan siber yang dapat merugikan perusahaan secara finansial dan reputasi.
Dengan demikian, pentest dapat membantu perusahaan untuk meningkatkan keamanan sistem dan data mereka, menjaga reputasi, mematuhi persyaratan hukum, serta menghemat biaya dalam jangka panjang.
Kapan Pentest harus dilakukan?
Berikut persyaratan frekuensi pentest menurut standar keamanan PCI DSS dan HIPAA:
1. PCI DSS (Payment Card Industry Data Security Standard) PCI DSS mensyaratkan dilakukannya pengujian penetrasi setiap tahun dan setiap kali terdapat perubahan signifikan pada lingkungan sistem atau aplikasi yang relevan, seperti penambahan atau penghapusan jaringan, sistem, atau aplikasi. Selain itu, PCI DSS juga merekomendasikan dilakukannya pengujian penetrasi pada saat sistem baru diterapkan dan ketika terdapat penambahan atau perubahan konfigurasi pada sistem.
2. HIPAA (Health Insurance Portability and Accountability Act)
HIPAA mensyaratkan dilakukannya pengujian penetrasi secara teratur, namun tidak secara spesifik menetapkan frekuensi pengujian yang harus dilakukan. HIPAA mewajibkan organisasi kesehatan untuk melakukan evaluasi risiko secara berkala dan mengambil tindakan yang sesuai untuk mengurangi risiko keamanan informasi pasien.
Dalam prakteknya, frekuensi pengujian penetrasi yang dilakukan oleh organisasi dapat lebih sering dari sekedar satu kali dalam setahun atau saat terdapat perubahan signifikan pada lingkungan sistem atau aplikasi. Frekuensi pengujian yang lebih sering dapat membantu mengurangi risiko serangan siber yang dapat merugikan organisasi dan informasi pasien yang sensitif.
1. PCI DSS (Payment Card Industry Data Security Standard) PCI DSS mensyaratkan dilakukannya pengujian penetrasi setiap tahun dan setiap kali terdapat perubahan signifikan pada lingkungan sistem atau aplikasi yang relevan, seperti penambahan atau penghapusan jaringan, sistem, atau aplikasi. Selain itu, PCI DSS juga merekomendasikan dilakukannya pengujian penetrasi pada saat sistem baru diterapkan dan ketika terdapat penambahan atau perubahan konfigurasi pada sistem.
2. HIPAA (Health Insurance Portability and Accountability Act)
HIPAA mensyaratkan dilakukannya pengujian penetrasi secara teratur, namun tidak secara spesifik menetapkan frekuensi pengujian yang harus dilakukan. HIPAA mewajibkan organisasi kesehatan untuk melakukan evaluasi risiko secara berkala dan mengambil tindakan yang sesuai untuk mengurangi risiko keamanan informasi pasien.
Dalam prakteknya, frekuensi pengujian penetrasi yang dilakukan oleh organisasi dapat lebih sering dari sekedar satu kali dalam setahun atau saat terdapat perubahan signifikan pada lingkungan sistem atau aplikasi. Frekuensi pengujian yang lebih sering dapat membantu mengurangi risiko serangan siber yang dapat merugikan organisasi dan informasi pasien yang sensitif.
Rekomendasi ISO 27001 tetang frekuensi Pentest
ISO 27001 merekomendasikan agar organisasi melakukan pengujian penetrasi secara berkala, misalnya setiap tahun, dan pada saat-saat tertentu seperti setelah perubahan signifikan pada sistem atau setelah terjadi insiden keamanan yang serius.
ISO 27001 juga merekomendasikan agar pengujian penetrasi dilakukan oleh pihak yang independen dan berkualitas. Hal ini dapat membantu memastikan bahwa pengujian dilakukan secara objektif dan dapat diandalkan dalam mengidentifikasi kerentanan yang ada pada sistem organisasi. Selain itu, organisasi juga disarankan untuk melakukan pengujian penetrasi secara rutin pada sistem dan aplikasi yang mengandung data sensitif atau penting, dan pada sistem yang memiliki tingkat risiko yang tinggi.
ISO 27001 juga merekomendasikan agar pengujian penetrasi dilakukan oleh pihak yang independen dan berkualitas. Hal ini dapat membantu memastikan bahwa pengujian dilakukan secara objektif dan dapat diandalkan dalam mengidentifikasi kerentanan yang ada pada sistem organisasi. Selain itu, organisasi juga disarankan untuk melakukan pengujian penetrasi secara rutin pada sistem dan aplikasi yang mengandung data sensitif atau penting, dan pada sistem yang memiliki tingkat risiko yang tinggi.